Google lanza una herramienta web para identificar fotos, vídeos y audios generados con IA  —  ¿Te acuerdas de ‘La caída de Edgar’? El niño viral de hace 20 años está por casarse  —  ¡Confirmado! Carín León sí dará concierto en Veracruz  —  Tragedia en Brasil: modelo Giane Alves muere a los 32 años mientras acompañaba a su bebé al médico  —  Nadie en la historia del Premio Nobel que lo merezca más que yo: Trump (+Video)  —  EU acusa a Maduro y Cilia Flores de conspiración para cometer torturas  —  Ley de Economía Digital ¿Rastreará cada peso que pagues y decidirá dónde dejen de aceptar efectivo?  —  México investiga posible presencia de carteles mexicanos en guerra de Ucrania  —  Rechaza Sheinbaum presunta presión de EU en proceso interno de Morena: "es absurdo"  —  'No hay crisis en Tulum': Sheinbaum niega que salida de aerolíneas sea permanente  —  Ponen fecha a nuevo juicio contra Javier Duarte ¿Saldrá libre?  —  Hay 95% de abasto de medicamentos oncológicos en Hospital de Veracruz: Rocío Nahle  —  Detienen en Edomex a banda que usaba IA para extorsionar; clonaban voces de ministros y funcionarios federales  —  No voy a permitir que se utilice a niños con cáncer para ningún fin: Nahle  —  Aprueba Congreso de Veracruz prisión y multas por actos de “rapiña  —  Tipifica Congreso la cohabitación forzada de menores  —  Incorporan el envenenamiento animal al catálogo de agravantes de maltrato o crueldad  —  Entrega Congreso del Estado apoyos a instituciones médicas y de asistencia social  —  Aprueba Congreso de Veracruz reforma constitucional de Nacionalidad Única  —  Abierta, la Convocatoria para otorgar la Medalla “Heberto Castillo Martínez” 2026
¿Por qué rompen las parejas? Un estudio científico indaga las causas

¿Por qué rompen las parejas? Un estudio científico indaga las causas

Un interesante estudio llevado a cabo por un equipo científico de la Universidad de Utah en Salt Lake City (EE. UU.) en colaboración con investigadores de la Universidad de Toronto (Canadá) ha examinado el tipo de razones que las personas tienen para permanecer en la pareja o para romper una relación.

En la fase experimental del estudio los investigadores recurrieron a una muestra diversa de varios centenares de participantes, a los que se les plantearon preguntas abiertas sobre las razones que tenían para continuar su relación de pareja y las razones por las cuales podrían terminar una relación.

Para procesar la información obtenida, se elaboró un esquema de codificación para agrupar las diferentes razones que los participantes daban para continuar una relación o para terminarla, y se habilitó una categoría extra para recoger las respuestas con un alto grado de ambugüedad. En total, el estudio encontró que las personas manejaban unas 27 razones diferentes para permanecer unidos a su pareja y unas 23 razones para abandonar la relación.

¿Sigo o lo dejo?

Las razones más destacadas para querer continuar la relación eran las que tenían que ver con la intimidad emocional, con la cercanía afectiva a la pareja, con la inversión de energía en proyectos compartidos que estaban en marcha y, en menor medida, con un sentimiento de compromiso u obligación con las familias.

Por otro lado, las razones principales para querer separarse de la pareja tenían que ver con algunos aspectos no deseados de la personalidad del compañero, con los abusos de confianza (infidelidades o mentiras) y el desapego progresivo de la pareja, hasta el punto en que deje de representar un apoyo o de ser una fuente de afecto y cariño.

La directora del estudio, la psicóloga Samantha Joel, admitió que lo que más le interesó “fue apreciar lo ambivalentes que se sentían las personas acerca de sus relaciones. Se sentían realmente desgarrados porque romper puede ser una decisión muy difícil”. Tal como la propia Joel explica en la publicación universitaria que difunde los resultados del estudio,”la mayor parte de la investigación sobre las rupturas ha sido predictiva, tratando de predecir si una pareja permanece unida o no, pero no sabemos mucho sobre el proceso de decisión. Los seres humanos se enamoran por una razón. Desde una perspectiva evolutiva, para nuestros antepasados, encontrar a un compañero pudo haber sido más importante que encontrar al compañero adecuado. Podría ser más fácil entrar en las relaciones que recuperarse de ellas”.

¿Qué pasa con tus redes sociales e información en internet cuando mueres?

¿Qué pasa con tus redes sociales e información en internet cuando mueres?

Nuestra presencia en Internet ya forma parte de nuestra vida de tal forma que pasamos más tiempo en ella que en nuestra vida en el mundo real y por ello ya se recomienda tener un plan de acción en caso de fallecer.

Lo natural es que nuestros perfiles en las redes sociales queden abandonados, pero también puede darse el caso que estos queden expuestos para que otras personas puedan intentar acceder a ellos y hacer mal uso de nuestra información.

Por este motivo, diversas empresas han establecido planes de acción para el momento en que una persona muere, e incluso tienes planes en caso que la persona quedase invalida o incapacitada para utilizar sus cuentas.

Las personas en sus redes sociales comparten desde acontecimientos muy básicos hasta el nacimiento de algún familiar o el rompimiento con su pareja.

Aunque en algunas ciudades ya existe, o empieza a legislarse, al respecto de quién debe heredar los derechos de uso de una red social; son pocos los lugares en todo el mundo donde esto ya ocurre; desde el 2016 en Cataluña, España se legisló a favor de la creación de Herederos digitales.

En Cataluña las personas pueden crear un “registro de voluntades digitales”, dirigido hacia las personas para que asignen un heredero digital si ellos cuentan con una firma electrónica.

Aunque en nuestro país todavía no hay una iniciativa que intente regular estos hechos, las mismas plataformas en Internet han creado ya toda una reglamentación para intentar proteger los datos de los usuarios aun cuando mueren.

¿Qué pasa con tu correo electrónico?

Las grandes plataformas de correo electrónico como Microsoft y Gmail se toman muy en serio la privacidad de sus usuarios, aunque no existe el concepto de “heredar” una cuenta, sí permiten notificar la muerte de un usuario para desactivar la cuenta.

Al inactivar una cuenta de Gmail, automáticamente se inactivan todas las cuentas relacionadas a ella, como Google+, YouTube, etc.

Google se toma muy en serio el tema de la muerte y para solicitar una cuenta va a pedirle al usuario que reclama la cuenta: Fotocopia de un documento de identificación, Certificado de fallecimiento, en caso de no estar en inglés, traducción con algún tipo de garantía notarial, y la dirección de correo electrónico del fallecido. Toda está información debe ser notificada en este sitio.

Aunque existe una opción para que un usuario (a manera de testamento) decida cuándo se debe desactivar una cuenta, por ejemplo, si no se usa durante tres meses de manera continua está se inhabilitará de forma automática, sin necesidad que alguna persona solicite la eliminación.

De la misma forma Microsoft para poder notificar el fallecimiento de uno de sus usuarios, deberá ponerse en contacto un familiar o representante legal con el Guardia de los Registros de Windows Live, quien le solicitará la copia de defunción de su familiar o el documento firmado por un medico que indica que ha quedado incapacitado; así como un documento que comprueba que el usuario es familiar directo o apoderado legal de sus bienes. Toda esta información deberá ser proporcionada en inglés con garantía notarial. Y ofrecen entregar toda la información en una unidad de almacenamiento como un DVD.

Para el caso de iCloud, Apple es muy claro con la información, una vez que el usuario fallece también la información se elimina.

¿Qué pasa con mis redes sociales?

Como ya hemos documentado en otras ocasiones, Facebook y Twitter tienen esquemas similares a los que maneja Microsoft y Hotmail, Sin embargo, para hacer la notificación Facebook tiene dos opciones de reporte: La inactivación de la cuenta o convertirlo en una cuenta conmemorativa.

La cuenta conmemorativa de Facebook ofrece la posibilidad para que todos los amigos del fallecido puedan entrar a ella a publicar mensajes en la cuenta. Para lograrlo, el usuario deberá llenar información que demuestre que es familiar o apoderado legal, así como enviar copia del acta de defunción.

Para el caso de Instagram el proceso es similar, y ofrece, al igual que Facebook, la opción de eliminar la cuenta o convertirla en una conmemorativa.

Ninguna red social proporcionará acceso directo a la cuenta o un cambio de contraseña

En el caso de Twitter, el proceso es idéntico, sin embargo, la red social pone a la disposición este link para notificar de la muerte del familiar o amigo para solicitar la eliminación de la cuenta. No hay sorpresas, solo pide de manera adicional una carta firmada donde se acredite que es un representante legal, o familiar directo del fallecido, además de compartir datos básicos de contacto.

Pinterest sigue un proceso similar al de Twitter para notificar la defunción de alguna familiar o amigo, y para notificarlo ha puesto a su disposición este sitio.

Para el caso de LinkedIn, la compañía pide que proporciones datos en este sitio como el nombre del usuario, la relación que tienes con él, su fecha de fallecimiento, un obituario o esquela, así como el nombre de la ultima empresa donde trabajó.

¿Qué pasa con mis suscripciones?

Al igual que con tus redes sociales una preocupación puede ser las suscripciones a servicios como Netflix o Spotify. Ya que podría pensarse que los cobros seguirán llegando a las cuentas bancarias asociadas al fallecido. Sobre ese aspecto la legislación mexicana plantea que todas las deudas crediticias también mueren con la persona.

Sin embargo, los familiares o el representante que quede a cargo de sus bienes tiene un plazo de 180 días naturales contados a partir del fallecimiento del titular del crédito para dar aviso del fallecimiento y así finiquitar los adeudos.

Esto implicaría que los servicios contratados al no poder realizar los cobros, por la suspensión de las cuentas, estás se eliminarían a la brevedad. Sin embargo, en algunos casos, algunas instituciones financieras plantean que si la persona tarda al notificar la defunción del usuario, estos pueden cobrarle al familiar o representante una cuota por los cobros generados y la tardía notificación de fallecimiento.

iPhone 8 podría tener Touch ID en la parte trasera

iPhone 8 podría tener Touch ID en la parte trasera

Un video difundido en redes sociales muestra lo que puede ser el nuevo iPhone 8, en un proceso que parece ser algún tipo de calibración.

En el clip de tan solo 10 segundos se observa parte de un proceso que involucra a un individuo colocando su dedo en la parte posterior de un dispositivo, como si probara un sensor Touch ID.

Asimismo, una pantalla que se encuentra encima del teléfono muestra líneas de datos. Si el video resulta ser legítimo significaría que Apple no ha abandonado el Touch ID después de todo, lo que representa una gran sorpresa para la mayoría de los expertos.

Esta no es la primera vez que se han difundido rumores sobre un Touch ID en la parte posterior del iPhone, lo que significaría que Apple no estaba completamente lista para ofrecer una tecnología de reconocimiento facial.

La mayoría de los expertos creen que el lanzamiento del iPhone 8 tendrá lugar a principios de septiembre.

Escucha y lee canciones con este altavoz

Escucha y lee canciones con este altavoz

El segmento de altavoces es uno de lo más competidos hoy día, donde existe una amplia variedad de opciones para cada tipo de situación. Los tenemos para tener en casa, con Hi-Res, portátiles, hasta los que aguantan malos tratos ideales para salir de viaje, además de todo tipo de colores, materiales y tamaños. Es así como algunas compañías buscan destacarse del resto con creaciones especiales como aquel monstruoso altavoz diseñado por Lamborghini.

Algunos creen que el futuro de los altavoces es hacerlos ‘inteligentes’, tal y como ha apostado Amazon, Google, recientemente Appley con el rumor de que Facebook también tendrá uno. Pero para quienes creen que la música sigue siendo determinante y un altavoz con buen diseño aún tiene cabida en este complicado mercado, nos llega Lyric Speaker, una interesante propuesta que apuesta por el diseño a través de una pantalla transparente donde se muestran las letras de las canciones.

Lyric Speaker: así es la “escucha lírica”

Este altavoz es una creación de la compañía japonesa COTODAMA bajo el diseño de Six Inc., el cual fue presentado originalmente en el SXSW de 2015 donde consiguieron financiación para hacerlo realidad.

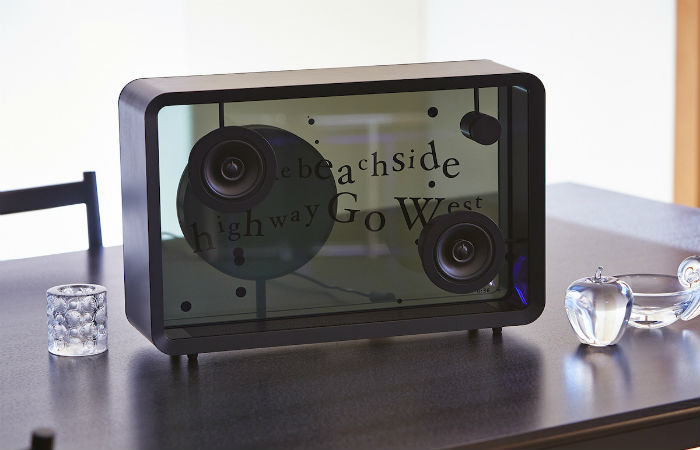
El Lyric Speaker nos ofrece un diseño elegante y hasta cierto punto minimalista, de donde destaca una pantalla frontal traslucida LCD de 22 pulgadas, la cual nos permite ver el interior del altavoz pero también nos muestra las letra de las canciones que están sonando en ese momento. Además de, por supuesto, un par de altavoces de 20 vatios cada uno.

Las letras se nos presentan en la pantalla en un atractivo formato gracias a la tecnología 3D CG, la cual es capaz de analizar el estado de ánimo de las canciones y así mostrar las tipografías adecuadas con animaciones de acuerdo a la melodía.

El altavoz cuenta con conexión WiFi que sirve para enlazarse al servicio de PetitLyrics de Sync Power Corporation, que es una base de datos con más de dos millones de letras de canciones de todo el mundo, y que además recibe actualizaciones por medio de los mismos usuarios para incorporar nuevas canciones.

Esta misma conexión WiFi le permite enlazarse con smartphones iOS y Android, así como ordenadores Windows o Mac. Es compatible con los servicios más populares de streaming como Spotify (Premium), Google Play Music, Deezer, Apple Music y otros más. Sus dimensiones son de 52 x 14 x 35 centímetros y tiene un peso de 11,5 kilogramos, mientras que su construcción es en acero galvanizado y acrílico.

Según sus creadores, cada Lyric Speaker es fabricado a mano y actualmente están en posición de entregar 15 unidades cada mes, por lo que como se habrán imaginado no es nada barato, ya que cada altavoz de estos tiene un precio de 4.500 dólares.

La cannabis podría prevenir o mejorar la diabetes y la obesidad, afirma experto

La cannabis podría prevenir o mejorar la diabetes y la obesidad, afirma experto

Las personas que utilizan la cannabis, ya sea ingerida o fumada, podrían tener una menor susceptibilidad a la diabetes debido a las alteraciones metabólicas que provoca la planta en el organismo, expuso hoy el doctor Juan Carlos Restrepo.

La enfermedad está directamente relacionada con la obesidad y ambos padecimientos se ven impactados por los dos receptores de cannabinoides que tenemos en el cerebro y que, en contacto con la marihuana, “mantienen un equilibrio en el metabolismo de la glucosa”.

“Se ha demostrado que los cannabinoides en nuestro organismo previenen o mejoran la diabetes y la prediabetes”, afirmó el doctor, lamentándose de que la bajísima cantidad de estudios al respecto mantienen “en la incertidumbre”.

A priori, la estimulación del receptor CBQ1 y en menor medida del CB2 por el Delta9 THC, componente psicoactivo del cannabis, así como cannabinoides endógenos, “incrementa nuestro apetito, promoviendo la adipogénesis”, es decir la generación de grasa en el organismo.

“Esto aumenta el riesgo de enfermedades cardiovasculares previamente a la formación de la diabetes de tipo 2”, explicó el doctor en una conferencia de prensa en la feria de la cannabis en América Expoweed 2017, que se realiza del 18 al 20 de agosto en Ciudad de México.

La diabetes tipo 2 es aquella que se origina multifactorialmente, distinta de la de tipo 1, originada por motivos exclusivamente genéticos.

Sabiendo esto, lo lógico era pensar que si la marihuana abría el apetito “la persona que va a consumir THC fumado va a comer más”.

Sin embargo, una menor prevalencia de obesidad se relacionó con una mayor frecuencia en el consumo de cannabis, según el estudio de The Third National Health and Nutrition Examination Survey, de Estados Unidos, citado por el médico.

Además, el Delta9 THC “está asociado al bajo índice de masa corporal”, evitando la obesidad debido al aceleramiento metabólico.

“No solamente el consumo de THC reduce el peso”, sino que el cambio en el metabolismo que provoca la sustancia predispone a la persona a un cambio de hábitos de vida, “y la diabetes es una enfermedad muy relacionada con el estilo de vida”, precisó Restrepo.

Asimismo, aumenta la sensibilidad a la insulina, y “por tanto nos está protegiendo de la hiperglucemia”, abundó.

“Disminuye la glucosa, la adiposis y la obesidad”, sostuvo, si bien señaló que se requieren más estudios ya que “los cannabinoides actúan de manera muy individual”, dependiendo del organismo.

Asimismo, advirtió que si una persona deja de consumir cannabis y después vuelve a iniciar el consumo, se produce un desbalance metabólico que “aumenta la resistencia a la insulina”.

Para concluir, el investigador explicó que hacen falta estudios con diseños epidemiológicos y estadísticos adecuados.

“Los entes gubernamentales se basan en estudios controlados y aleatorizados con un seguimiento de ocho años para aprobar un medicamento”, afirmó, aclarando que los ve poco interesados en financiar más estudios sobre marihuana y enfermedades.

Chicles que cambian de sabor cuando detectan bacterias serán empleados por la medicina

Chicles que cambian de sabor cuando detectan bacterias serán empleados por la medicina

Los implantes dentales llevan aparejada una tasa de rechazo de entre el 6 por ciento y el 15 por ciento, lo que conlleva que en los meses o años posteriores a su colocación, los pacientes pueden desarrollar una respuesta inflamatoria al implante.

En el peor de los casos, esto puede desembocar en la destrucción bacteriana del tejido blando y el hueso de la mandíbula en la zona circundante. Por ello, resultaría tremendamente útil contar con un método rápido y asequible para detectar la clase de bacterias responsable de este problema bucal.

Y eso es lo que asegura haber logrado un grupo de investigadores farmacéuticos de la Universidad Julius Maximilians de Wurzburgo (Alemania) usando… chicle.

Concretamente un chicle que al ser mascado libera enzimas que se degradan cuando la bacteria en cuestión está presente en la saliva, degradando a su vez un ingrediente de la goma de mascar, lo que lo dota de un sabor amargo que permite así al consumidor saber de forma inmediata que debe visitar a su dentista con el fin de que confirme el diagnóstico.

Ahora, “cualquier persona puede utilizar este nuevo método de diagnóstico en cualquier momento y en cualquier lugar, sin necesidad de ningún equipamiento”, dice el profesor Lorenz Meinel, miembro del equipo autor del paper publicado ahora por la revista Nature Communications con el título “Diagnosing peri-implant disease using the tongue as a 24/7 detector“.

El lanzamiento comercial de estos chicles deberá esperar aún 2-3 años, pero la elaboración de pruebas rápidas para detectar otros problemas médicos mediante chicles es algo que se encuentra ya en desarrollo: “Esperamos ser capaces de diagnosticar otras enfermedades con nuestro sistema de diagnóstico ‘cualquier persona – en cualquier lugar – en cualquier momento’ para luchar contra las mismas tan pronto como nos sea posible”, explica Meinel. El siguiente paso de sus creadores será crear una empresa capaz de gestionar su comercialización.

Por qué los hackers están atacando cada vez más grandes barcos y qué ganan con ello

Por qué los hackers están atacando cada vez más grandes barcos y qué ganan con ello

Cuando la firma de ciberseguridad marítima CyberKeel se puso a investigar la actividad de uno de sus clientes, una empresa naviera mediana, descubrió algo sorprendente.

“Alguien había entrado en los sistemas informáticos y había sembrado un virus”, le dice a la BBC su cofundador, Lars Jensen. “Los hackers podían entonces monitorear todos los emails con el departamento financiero”.

De esta manera, cada vez que alguno de los suministradores de combustible enviaba un correo electrónico preguntando por un pago, el virus cambiaba el texto del mensaje antes de que su receptor pudiera leerlo, añadiendo un número de cuenta bancaria diferente.

Según Jensen, “varios millones de dólares” fueron transferidos a los hackers antes de que la compañía se diera cuenta.

Pero hay más.

Después del ataque NotPetya del pasado mes de junio -que afectó a compañías e instituciones de todo el mundo- grandes empresas, incluidas la naviera danesa Maersk, se vieron seriamente afectadas.

De hecho, Maersk reveló esta semana que aquel incidente pudo haberle costado una suma de hasta US$300 millones.

Jensen cree desde hace tiempo que la industria naviera necesita protegerse mejor contra los hackers.

Hace más de tres años que fundó CyberKeel junto a su socio comercial Morten Schenk, un exlugarteniente del Ejército danés a quien describe como “uno de esos tipos que pueden hackear casi cualquier cosa”.

La idea era ofrecer pruebas de penetración -ensayos de investigación de seguridad- a compañías navieras. Y la respuesta inicial fue muy positiva.

“Obtuve respuestas bastante consistentes de gente con la que hablé y les dije que no perdieran su tiempo, que estaban seguros y que no había necesidad”, recuerda.

Hoy la sensación es bien distinta.

Algunas de las consecuencias para Maersk de sufrir el ataque NotPetya incluyeron el cierre de algunas de sus terminales portuarias. Y ahora la industria se ha dado cuenta de que las operaciones navieras son vulnerables a los ataques digitales.

Acceder a los sistemas informáticos de una empresa naviera puede permitir los atacantes obtener información sensible.

Uno de los casos que más ha preocupado a nivel público fue el de un conglomerado que fue hackeado por piratas. Querían averiguar qué buque transportaba qué mercancía.

Un informe sobre el caso elaborado por un equipo de ciberseguridad de la empresa de telecomunicaciones Verizon detalló cuán precisa fue la operación.

“Accedieron a un buque, localizado por códigos de barras específicos, robaron datos valiosos y después lo abandonaron, sin accidentes mayores”, se lee en el reporte.

Los barcos cada vez están más computarizados y eso los hace más vulnerables.

Los malware (programas maliciosos) y otros ataques informáticos suelen estar diseñados para propagarse de un equipo a otro a través de redes. Eso significa que se los aparatos conectados a bordo de los barcos son también potencialmente vulnerables.

“Sabemos de un contenedor de carga marítima, por ejemplo, donde se desconectó la centralita luego de que hallaran un ransomware“, le dice a la BBC Patrick Rossi, quien trabaja con DNV GL, un grupo independiente de hackers “éticos”.

Rossi dice que la centralita gestiona el suministro eléctrico de la hélice del barco y de otro tipo de maquinaria a bordo.

El barco en cuestión, anclado en un puerto en Asia, quedó inoperable por un tiempo.

Tomando el control

Los sistemas de navegación también se han visto afectados. Brendan Saunders, un técnico marino de la firma de ciberseguridad NCC Group, recuerda un accidente de este tipo que también afectó a un barco en Asia. Esta vez se trató de un petrolero de 80.000 toneladas.

Uno de los miembros de la tripulación tenía a bordo una memoria USB con ciertos papeles que necesitaba imprimir, y así fue como el malware se coló entre los sistemas informáticos del barco.

Y cuando otro tripulante actualizó el equipo, también a través del puerto USB, se infectaron los sistemas de navegación.

La salida del barco se retrasó y lanzaron una investigación.

Este tipo de incidentes desestabilizan enormemente los negocios marítimos, pero los escenarios realmente catastróficos pueden incluir sabotajes e incluso la destrucción del propio barco.

¿Podrían los hackers también causar una colisión?

“Es perfectamente posible”, dice Saunders. “Hemos demostrado en pruebas de concepto que podría pasar”.

Los expertos están tratando de buscar nuevas maneras de controlar los barcos de manera remota.

Un investigador de ciberseguridad independiente que usa el pseudónimo de x0rz utilizó recientemente una aplicación llamada Ship Tracker para encontrar el sistema de comunicación satelital abierto VSat a bordo de los buques.

Y lo halló en un barco en aguas sudamericanas que lo usaba con las credenciales que se dan por defecto: “admin” como nombre de usuario y “1234” como contraseña. Era muy fácil de acceder a él y, por lo tanto, acceder al software para manipularlo.

Un ataque podría incluso alterar las coordenadas transmitidas por el sistema, permitiendo que alguien pueda, potencialmente, falsificar la posición de la nave, aunque seguramente los observadores marítimos podrían detectarlo rápidamente.

Navegación segura

La industria naviera tiene mucho trabajo por delante con este tipo de cuestiones, pero cada vez se tiene más conciencia sobre ello.

El Consejo Marítimo Internacional y del Báltico (BIMCO, por sus siglas en inglés) y la Organización Marítima Internacional (IMO) han lanzado recientemente guías diseñadas a ayudar a los dueños de los barcos a protegerse frente a los hackers.

Patrick Rossi dice que quienes no entienden los riesgos de usar memorias USB o dispositivos personales deberían tener cuidado.

Hay más de 51.000 barcos comerciales en el mundo. Entre todos ellos, transportan la gran mayoría -el 90%- del comercio mundial.

Maersk ya experimentó problemas a causa de un virus. La pregunta que muchos se hacen es qué será lo próximo.

Lo que le ocurre a tu cuerpo cuando te vas a vivir con tu pareja

Lo que le ocurre a tu cuerpo cuando te vas a vivir con tu pareja

Cuando una pareja decide que es hora de ir a vivir juntos, está claro que aceptan que, a partir de ese momento, les tocará compartir muchísimas cosas, como el baño, la cocina, o la cama. Sin embargo, cuando nos mudamos a vivir con nuestro amado o amada, todo cambia, incluyendo los microbios de nuestra piel. Así lo ha determinado un equipo de investigadores de la Universidad de Waterloo en Ontario (Canadá), que ha concluido que cuando vivimos en pareja se produce un gran intercambio de microbios, lo que provoca que nuestro perfil microbiano cambie.

En el estudio, publicado en MSystems, una revista de acceso abierto de la Sociedad Americana de Microbiología, los expertos encontraron que cada persona de la relación influyó significativamente en las comunidades microbianas de la piel de su pareja. Usando datos microbianos, varios algoritmos informáticos fueron capaces de emparejar a los enamorados con un 86% de precisión. De todos esos datos, la parte del cuerpo en la que más se producía un intercambio de bacterias de la piel fueron… los pies.

¿Por qué precisamente los pies?

La causalidad no se analizó, pero los científicos creen que podría ser debido a que las parejas caminan descalzas sobre las mismas superficies de la casa, por lo que es más fácil transferir bacterias entre ellos mismos y su entorno inmediato.

“Te duchas y caminas descalzo en el mismo suelo, y este proceso probablemente sirve como una forma eficaz de intercambio microbiano con la pareja, y también con la propia casa”, comenta Josh Neufeld, líder del trabajo.

Los expertos analizaron un total de 340 muestras de piel de 10 parejas heterosexuales que actualmente viven en la misma casa, para observar la influencia que la convivencia tenía en la piel de una pareja íntima. Las muestras se recogieron de 17 sitios en todo el cuerpo, incluyendo el ombligo, las axilas y las fosas nasales.

Si bien es cierto que las personas poseemos varias comunidades bacterianas de piel según la zona, este hallazgo muestra que factores como la cohabitación pueden realmente dar una nueva forma a. microbioma.

Sin embargo, no todas las áreas de la piel comparten el mismo microbioma en la pareja. Por ejemplo, los investigadores descubrieron que las comunidades de microbios recogidas en los muslos eran más parecidas entre las personas del mismo sexo que las que vivían juntas. Esto podría estar relacionado con el hecho de que las bacterias en el interior de los muslos femeninos están influenciadas por el microbioma vaginal.

Los microbiomas son únicos pero, al mismo tiempo, son fácilmente influenciables. La dieta, el ambiente, e incluso un simple encuentro casual, pueden afectar el microbioma, por lo que no es sorprendente compartir cama con alguien y tener sus bacterias en la piel, ya que esta convivencia afecta a la composición del propio perfil microbiano.

La mayoría de las bacterias en la piel son inofensivas o incluso beneficiosas, lo que impide que los microbios patógenos -bacterias que pueden causar infección- habiten en esa zona.

Los resultados del estudio coinciden con investigaciones previas que han concluido que las parejas casadas también influyen mutuamente en la inmunología. Los sistemas inmunitarios tienden a reflejar hábitos de estilo de vida, como la dieta y el ejercicio, que tienden a coincidir con parejas que viven juntas. Esta es la razón por la que solemos enfermar a la vez o contagiarnos un resfriado, por ejemplo, ya que estamos en el mismo ambiente respirando contaminantes, moho y polvo juntos.

Asteroide pasará cerca de la Tierra en septiembre

Asteroide pasará cerca de la Tierra en septiembre

El asteroide ‘Florence’ pasará a una distancia de siete millones de kilómetros de la Tierra el próximo 1 de septiembre, informó un comunicado de la Administración Nacional de la Aeronáutica y del Espacio (NASA, por sus siglas en inglés).

‘Florence’ tiene un tamaño de 4.4 kilómetros, de acuerdo con las mediciones del telescopio espacial Spitzer de la NASA y de la misión NEOWISE, lo cual lo hace el mayor asteroide jamás visto por la NASA que pasará por nuestro planeta.

“Mientras se conocen asteroides que han pasado más cerca de la Tierra de lo que Florence lo hará el 1 de septiembre, se estimó que todos ellos eran más pequeños” dijo Paul Chodas, director del Centro de Estudios de Objetos Cercanos de la NASA (CNEOS). “Florence es el asteroide más grande que pasará cerca de nuestro planeta desde que inició el programa de la NASA para detectar y seguir asteroides cercanos a la Tierra”.

Para los científicos, el encuentro representa una excelente oportunidad para realizar observaciones de radar terrestres, las cuales mostrarán el tamaño real de ‘Florence’, que fue descubierto en marzo de 1981, señaló la NASA.

El paso de ‘Florence’ este año será el más cercano desde 1890 y se podrá ver con la ayuda de pequeños telescopios durante varias noches, mismo que volverá a aproximarse a nuestro planeta hasta el año 2500.

Qué es el phishing y cómo protegerse

Qué es el phishing y cómo protegerse

Seguro que estos últimos meses lleva escuchando en los medios de comunicación varias veces la palabra “Phishing” y además relacionándolo la mayoría de la veces con la banca por Internet.

Debido a la confusión que existe en algunos internautas noveles y a algún medio de comunicación, que puede llevar a confusión al internauta por el tratamiento de las noticias de forma alarmista, donde incluso se puede deducir que la banca online no es segura, dejando en entredicho la seguridad de las entidades bancarias. Por todo esto, la Asociación de Internautas quiere explicar que es el Phishing y cómo protegerse del mismo.

¿Qué es el Phishing?
El “phishing” es una modalidad de estafa con el objetivo de intentar obtener de un usuario sus datos, claves, cuentas bancarias, números de tarjeta de crédito, identidades, etc. Resumiendo “todos los datos posibles” para luego ser usados de forma fraudulenta.

¿En que consiste?
Se puede resumir de forma fácil, engañando al posible estafado, “suplantando la imagen de una empresa o entidad publica”, de esta manera hacen “creer” a la posible víctima que realmente los datos solicitados proceden del sitio “Oficial” cuando en realidad no lo es.

¿Cómo lo realizan?
El phishing puede producirse de varias formas, desde un simple mensaje a su teléfono móvil, una llamada telefónica, una web que simula una entidad, una ventana emergente, y la más usada y conocida por los internautas, la recepción de un correo electrónico. Pueden existir mas formatos pero en estos momentos solo mencionamos los más comunes;

– SMS (mensaje corto); La recepción de un mensaje donde le solicitan sus datos personales.

– Llamada telefónica; Pueden recibir una llamada telefónica en la que el emisor suplanta a una entidad privada o pública para que usted le facilite datos privados. Un ejemplo claro es el producido estos días con la Agencia Tributaria, ésta advirtió de que algunas personas están llamando en su nombre a los contribuyentes para pedirles datos, como su cuenta corriente, que luego utilizan para hacerles cargos monetarios.

– Página web o ventana emergente; es muy clásica y bastante usada. En ella se simula suplantando visualmente la imagen de una entidad oficial , empresas, etc pareciendo ser las oficiales. El objeto principal es que el usuario facilite sus datos privados. La más empleada es la “imitación” de páginas web de bancos, siendo el parecido casi idéntico pero no oficial. Tampoco olvidamos sitios web falsos con señuelos llamativos, en los cuales se ofrecen ofertas irreales y donde el usuario novel facilita todos sus datos, un ejemplo fue el descubierto por la Asociación de Internautas y denunciado a las fuerzas del Estado: Web-Trampa de recargas de móviles creada para robar datos bancarios.

– Correo electrónico, el más usado y más conocido por los internautas. El procedimiento es la recepción de un correo electrónico donde SIMULAN a la entidad o organismo que quieren suplantar para obtener datos del usuario novel. Los datos son solicitados supuestamente por motivos de seguridad, mantenimiento de la entidad, mejorar su servicio, encuestas, confirmación de su identidad o cualquier excusa, para que usted facilite cualquier dato. El correo puede contener formularios, enlaces falsos, textos originales, imágenes oficiales, etc., todo para que visualmente sea idéntica al sitio web original. También aprovechan vulnerabilidades de navegadores y gestores de correos, todo con el único objetivo de que el usuario introduzca su información personal y sin saberlo lo envía directamente al estafador, para que luego pueda utilizarlos de forma fraudulenta: robo de su dinero, realizar compras, etc.

¿Cómo protegerme?
La forma más segura para estar tranquilo y no ser estafado, es que NUNCA responda a NINGUNA solicitud de información personal a través de correo electrónico, llamada telefónica o mensaje corto (SMS).

Las entidades u organismos NUNCA le solicitan contraseñas, números de tarjeta de crédito o cualquier información personal por correo electrónico, por teléfono o SMS. Ellos ya tienen sus datos, en todo caso es usted el que los puede solicitar por olvido o pérdida y ellos se lo facilitarán. Ellos NUNCA se lo van a solicitar porque ya los tienen, es de sentido común.

Para visitar sitios Web, teclee la dirección URL en la barra de direcciones. NUNCA POR ENLACES PROCEDENTES DE CUALQUIER SITIO. Las entidades bancarias contienen certificados de seguridad y cifrados seguros NO TENGA MIEDO al uso de la banca por internet.

¿Como lo denuncio?
Cuando usted sea víctima de este tipo de intento de estafa informe a las autoridades competentes, la Asociación de Internautas creó hace varios meses un conducto a través del cual los internautas pueden denunciar los correos que simulan ser entidades bancarias, web falsas o cualquier tipo de estafa por medio del uso de phishing en internet.

Para ello solo tiene que mandar un correo a phishing@internautas.org adjuntando el mail recibido o la web que intenta el robo de datos. Nosotros lo denunciamos a la empresa u organismo afectado y avisamos a las fuerzas del Estado.

El propósito de la Asociación de Internautas es evitar y ERRADICAR DE UNA VEZ los posibles intentos de estafas realizado mediante el uso de phishing.