

Tener activado el Bluetooth del teléfono es dejar abierta una ventana para que entre (casi)cualquiera sin pedir permiso. Como medida de precaución siempre se debe tener desactivada esta opción, salvo que se quiera utilizar, por ejemplo, para compartir un archivo con algún usuario.
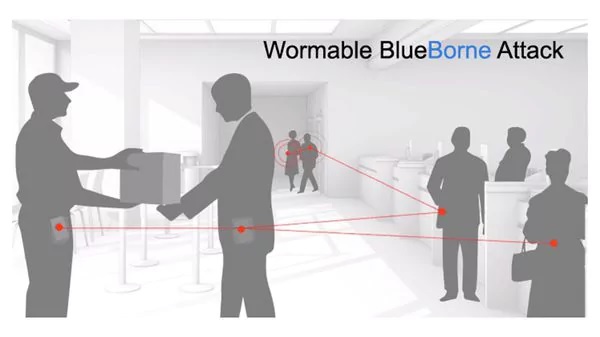
Al riesgo habitual de tener encendido este “radar digital” ahora se suma un peligro más: se llama BlueBorne y es un nuevo ataque que se transmite por medio de Bluetooth y sin necesidad de emparentarse con otros dispositivos.
Es decir que este nuevo ciberataque se puede llevar a cabo sin que el usuario se entere, porque el equipo no da aviso cuando este intruso entra en conexión. Ocurre que BlueBorne está configurado para esparcirse por el aire y de manera sutil.
Este malware no sólo afecta teléfonos, sino también laptops, auriculares inalámbricos y dispositivos de IoT.
El ataque se da de la siguiente manera: primero se rastrean dispositivos cercanos con el Bluetooth encendido, cuando se encuentra “la presa”, se ingresa al sistema y una vez adentro se pueden robar los datos y hasta manejar el móvil de manera remota.
A su vez, se puede propagar con facilidad de equipo en equipo, ya que viaja por el aire. Eso y el descuido de la gente que deja abierto su Bluetooth son la fórmula perfecta para este nuevo ciberataque. Se estima que hay 5.000 millones de equipos en riesgo.
Esta vulnerabilidad fue hallada por la compañía de seguridad informática Armis, quien lanzó el alerta hace apenas unos días. Los equipos que tienen mayor riesgo son aquellos que cuentan con Android.
Google lanzó un parche el 9 de septiembre que ya está disponible para los equipos con Android Puro, como Moto, Google Pixel y Nexus. En el resto de los dispositivos Android hay que esperar la validación de los fabricantes para poder descargar la actualización.
En el caso de iOS, este tipo de riesgo está contemplado y existe un parche de seguridad disponible desde la versión versión 9.3.5. En el caso de Windows Phone, también se lanzó una actualización para solucionar este inconveniente.
De todos modos y como medida de precaución general basta con tener apagado el Bluetooth y evitar usarlo para compartir información. Esto es suficiente medida de cuidado y es válida para todos los equipos, incluso aquellos sin el parche de seguridad.
La empresa Armis lanzó una aplicación que permite saber si el móvil está vulnerable a este tipo de ataque. Se llama BlueBorne Vulnerability Scanner.
Una vez que se descarga la aplicación, basta con presionar el botón para que se haga un rastreo y en caso de que el equipo esté vulnerable, el usuario recibirá un aviso.